REA clona qualquer app? O próprio projeto diz que não
REA (Reverse Engineer Anything) é um CLI, servidor MCP e skill open source que conecta Claude Code, Codex e Cursor a ferramentas de engenharia reversa. Ele explica como um recurso específico funciona, com evidência, mas não recupera o código-fonte original nem clona apps automaticamente, e só deve ser usado em software que você possui ou tem permissão para examinar.
Neste artigo7 seções
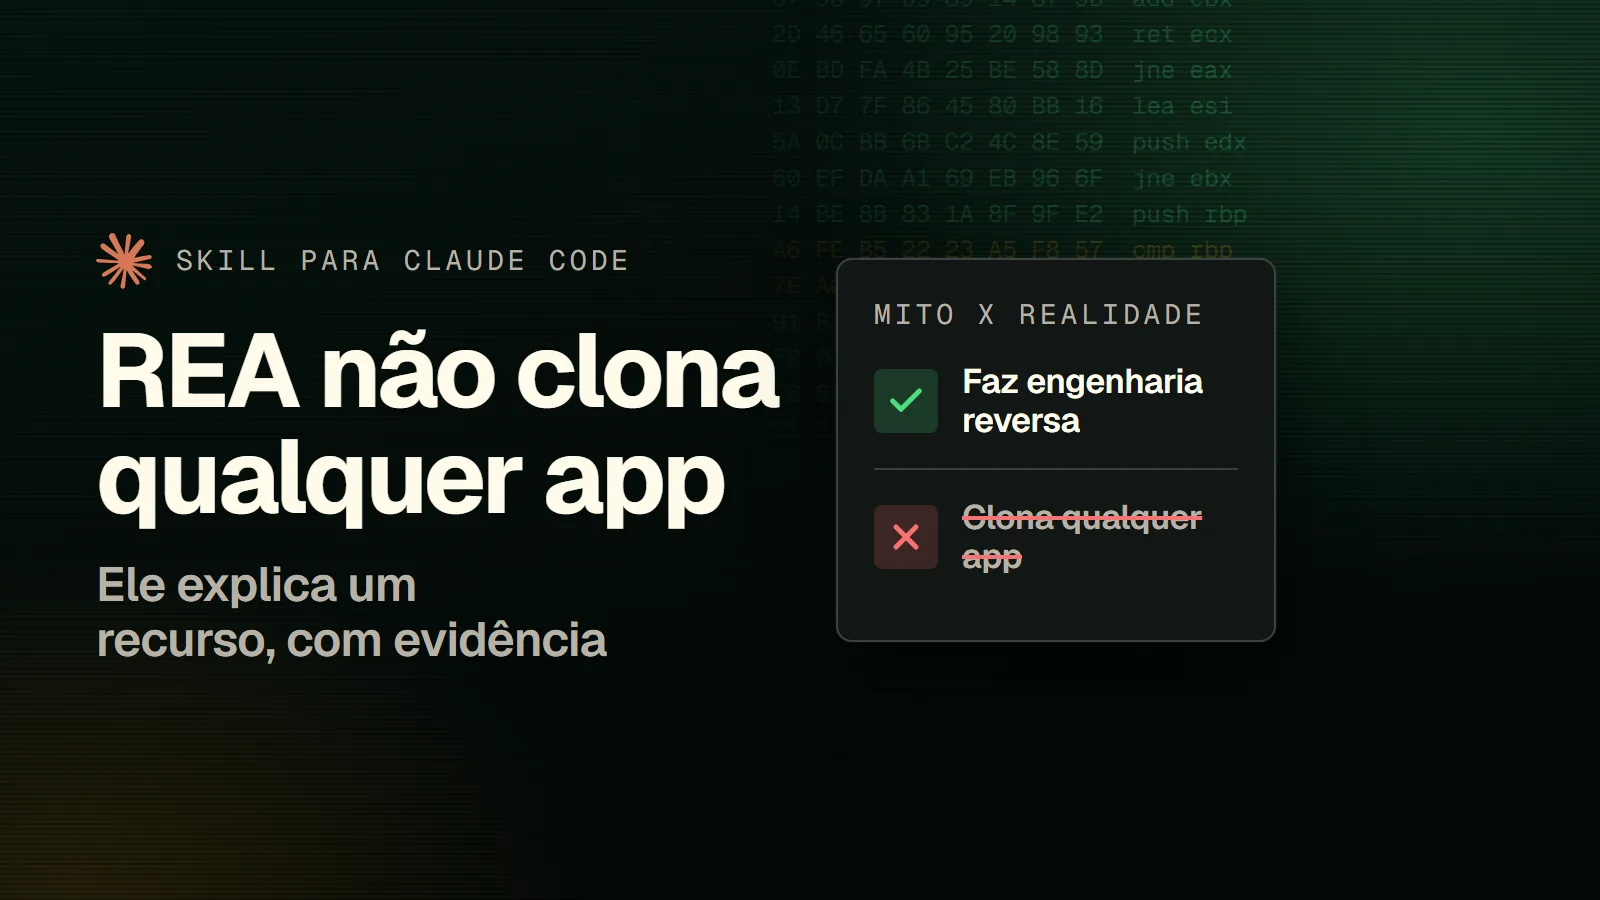
Disseram nas redes que o REA, uma skill para Claude Code, clona qualquer app, do Spotify ao Photoshop, mas quem desmente isso é o próprio projeto. O REA (Reverse Engineer Anything) é uma ferramenta open source de engenharia reversa para agentes de código, publicada no GitHub em abril de 2026 e que viralizou em outubro, e ela não recupera o código-fonte original nem clona apps automaticamente. Então o que o REA faz de verdade, e onde termina a engenharia reversa e começa o hype?
O que é o REA?
O REA é um CLI, servidor MCP e skill open source, com licença MIT, que conecta Claude Code, Codex, Cursor e outros agentes a ferramentas de engenharia reversa. Ele dá ao agente a capacidade de abrir um programa compilado, entender o que ele faz e explicar isso com provas.
O repositório morluto/rea no GitHub existe desde 14 de abril de 2026 e estreou no Hacker News em 10 de outubro de 2026, com 798 pontos e 337 comentários. O README resume a proposta assim: "Reverse engineer anything with agents, from app behavior down to native binaries" (engenharia reversa de qualquer coisa com agentes, do comportamento do app até o binário nativo).
Repare na frase: o "anything" do nome se refere a fazer engenharia reversa de qualquer tipo de software, não a clonar qualquer software. O site e o repositório não informam quem é o mantenedor, identificado só como o usuário morluto, nem se há uma empresa por trás.
Um exemplo do dia a dia
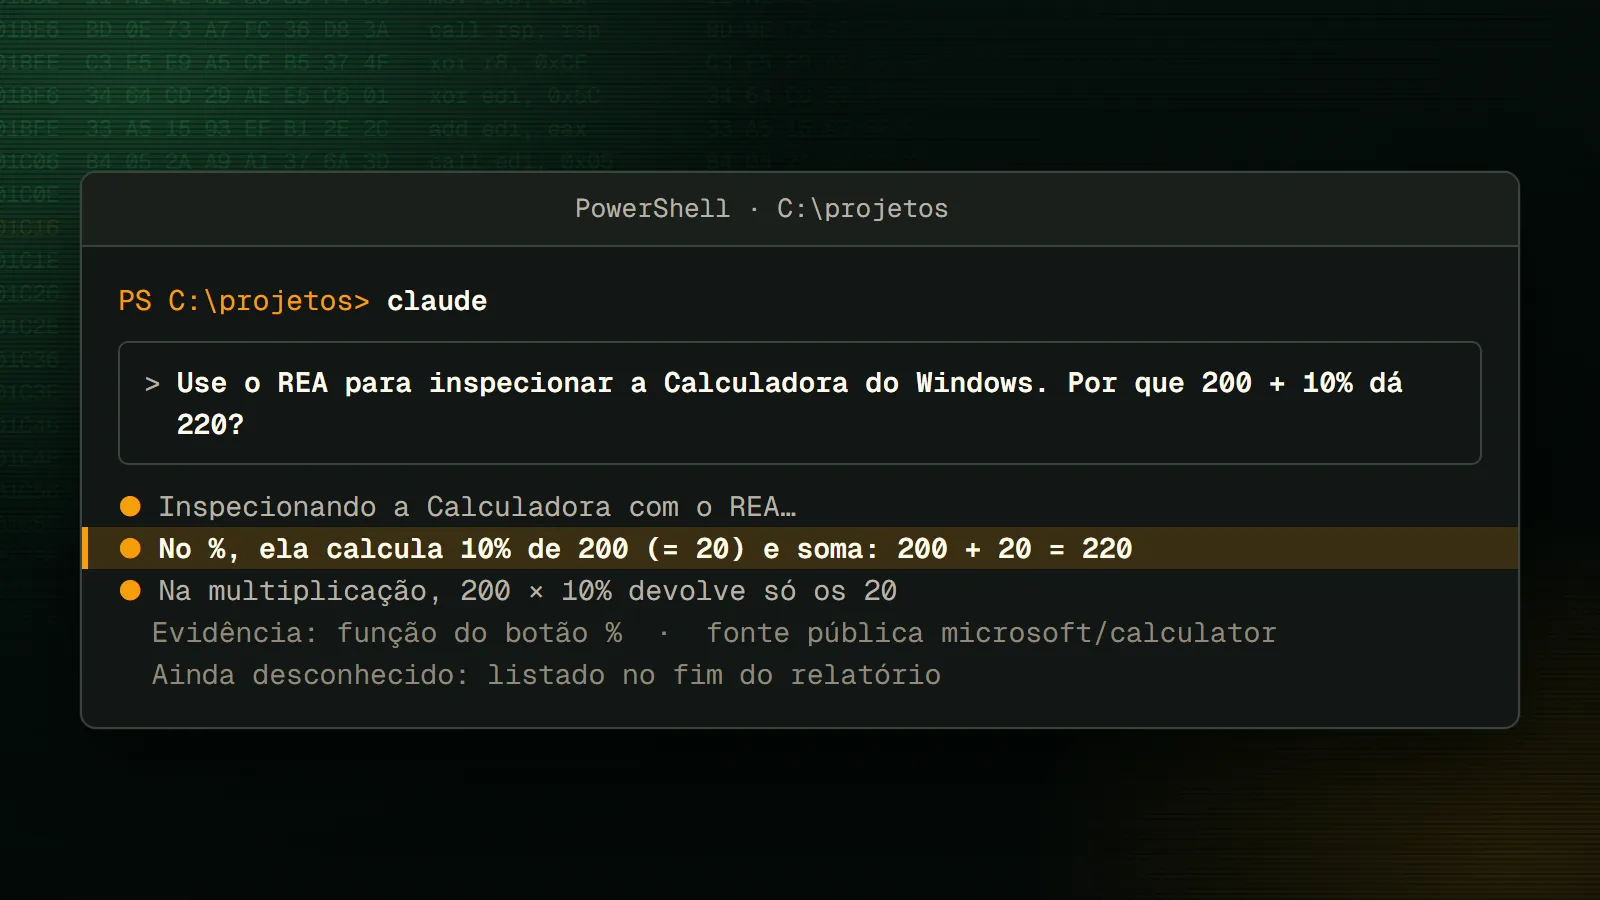
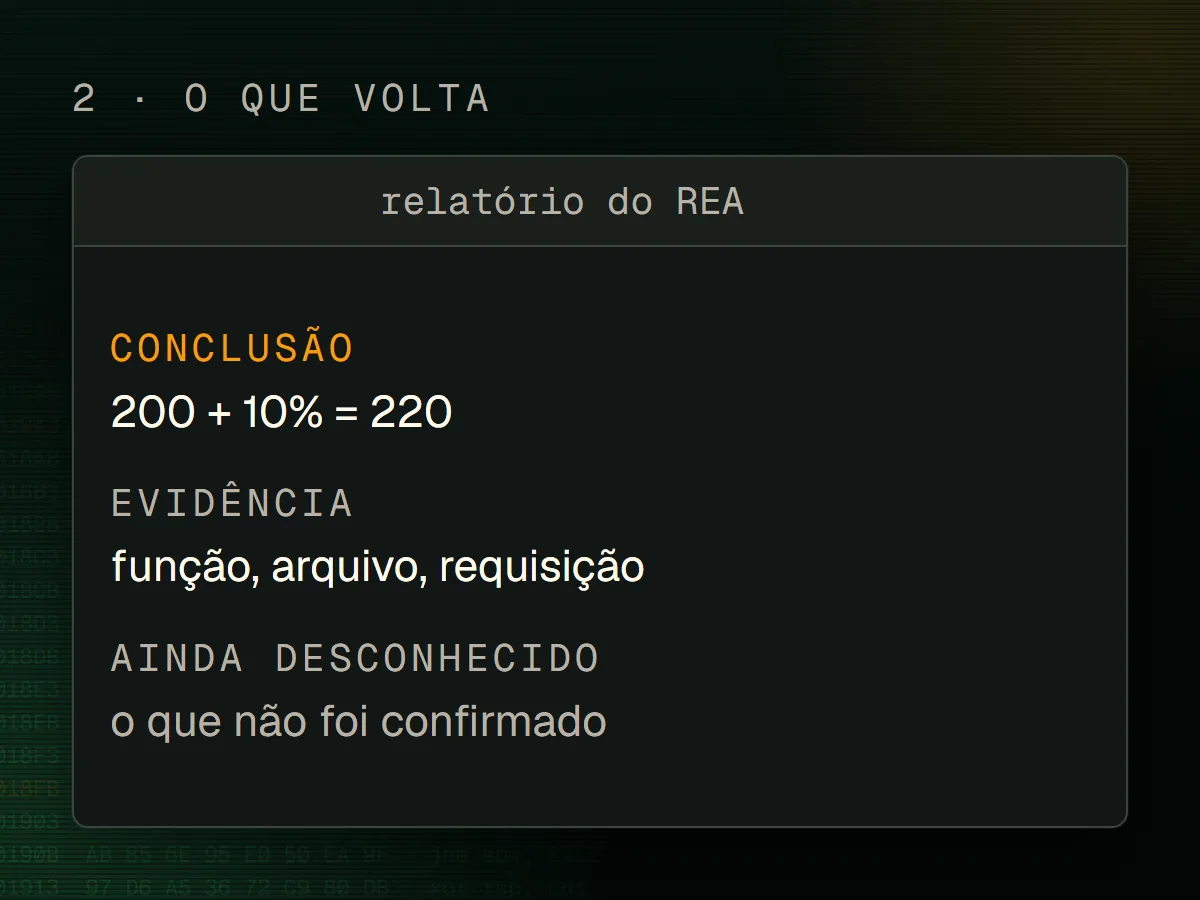
Pense na Calculadora do Windows. Você digita 200 + 10% e o resultado é 220, mas 200 × 10% dá 20. Por quê? Com o REA, você pede ao Claude Code que investigue o programa, e o agente volta com a explicação e as funções onde ela aparece.
Essa é a demo oficial do site rea.tools, testada na Calculadora 11.2508.4.0 com o REA 4.1.0. O REA responde como um recurso funciona. Isso é muito útil, e muito diferente de "me entregue uma cópia da calculadora".
Como o REA funciona por dentro?
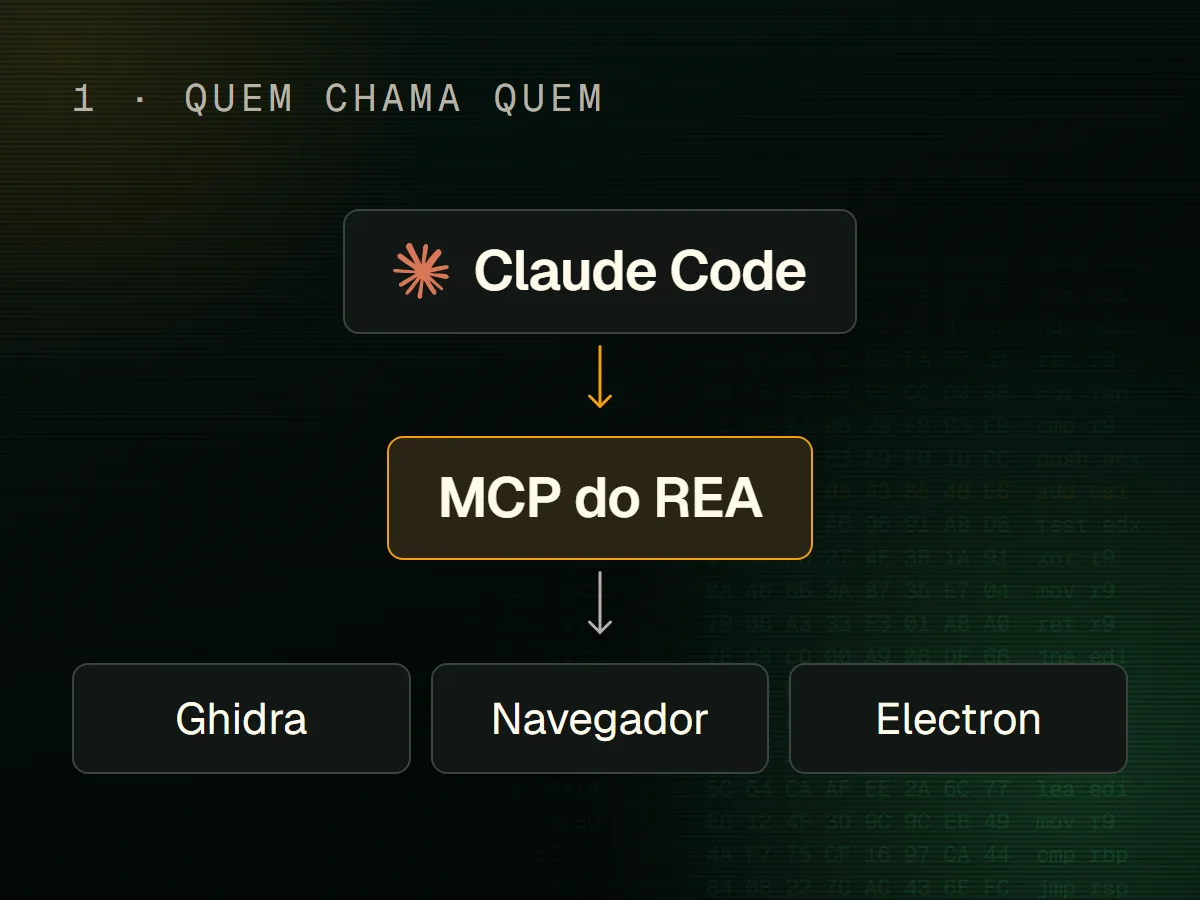
O REA é uma ponte: ele registra um servidor MCP no seu agente e instala instruções de trabalho que dizem ao agente como usar ferramentas de engenharia reversa e como relatar o que encontrou. Quem analisa de fato são descompiladores e capturas, e quem interpreta é o modelo de IA.
O MCP (Model Context Protocol) é o padrão aberto que permite a um agente como o Claude Code chamar ferramentas externas. O setup é um comando só, descrito na documentação do CLI do REA:
npx rea-agents@latest setup
O comando pergunta qual agente você usa, mostra um plano, registra o servidor MCP e pede que você reinicie o agente. O requisito é Node.js 22.19+, 24.11+ ou 26+. Também existe a instalação só da skill, pelo skills.sh.
O que o REA consegue analisar?
O REA cobre vários tipos de software, cada um com sua técnica:
| Tipo de software | O que o REA faz |
|---|---|
| Binários nativos | Descompila com Ghidra, Hopper ou IDA e lista funções, strings e chamadas |
| Go, Rust, WASM e .NET | Analisa o binário compilado dessas linguagens |
| Apps JavaScript e Electron | Mapeia módulos e mensagens internas (IPC) entre as partes do app |
| Sites | Captura as requisições feitas pelo navegador |
| APKs Android e firmware | Inspeciona o pacote e o código embarcado |
| Capturas de rede | Lê o tráfego já gravado |
Como o REA relata o que encontrou?
Cada conclusão do REA vem com a evidência (a função, o arquivo ou a requisição) e com a lista do que ainda é desconhecido. Esse formato é o ponto mais forte da ferramenta: você não recebe uma opinião do modelo, recebe um rastro que pode conferir.
Por que o REA não clona qualquer app?
Porque o próprio projeto diz isso: segundo a RuntimeWire, o REA "não promete recuperar o código-fonte original nem clonar apps automaticamente". O fluxo descrito no site é investigar um recurso, explicar o comportamento e, aí sim, o agente "pode reconstruí-lo", e o termo usado é "similar feature" (um recurso parecido), não "o app".
A ideia de clonagem total nasceu fora do projeto. Em 8 de outubro de 2026, o influenciador Matthew Berman divulgou o REA no X com a frase "Software is done" (o software acabou) e comparou o momento ao início do Napster, segundo a RuntimeWire. A partir daí circulou a versão "instala essa skill e clona qualquer app", que a própria RuntimeWire classifica como mais ampla do que o projeto descreve.
Mito x realidade
| O que dizem | O que as fontes mostram |
|---|---|
| O REA faz engenharia reversa | Verdade, com evidência e lista de lacunas |
| O REA clona qualquer app | Falso: o projeto fala em explicar um recurso e escrever algo parecido |
| As demos provam que ele clona apps grandes | Não provam: as demos são pequenas e com fonte pública |
| Com o app em mãos, você tem o produto | Falso para qualquer serviço que depende de servidor |
| Qualquer um pode usar em qualquer app | Falso: o aviso legal limita a software seu ou autorizado |
| O que o REA encontra é sempre a verdade | Nem sempre: os guias apontam limites da análise |
O que as demos oficiais provam (e o que não provam)?
As demos oficiais do REA provam que a engenharia reversa acerta, mas não mostram um app grande e fechado sendo reproduzido. São quatro, todas pequenas e escolhidas a dedo:
- O botão % da Calculadora do Windows (por que 200 + 10% dá 220).
- A velocidade do jogo do dinossauro do Chrome: começa em 6, sobe 0,001 por atualização e chega ao máximo de 13.
- A exportação de CSV de um app de notas de exemplo, feito pelo próprio projeto.
- A reconstrução da lógica do jogo DX-Ball a partir do executável.
A calculadora e o dinossauro têm código-fonte público: o repositório da Calculadora da Microsoft e o Chromium. O site do REA cita essas fontes e usa os nomes delas no resumo. Isso torna as demos ótimas para conferir que a ferramenta acerta, porque dá para comparar com o original.
O site também mostra o prompt "Clone this website for me" apontado para o próprio rea.tools. Copiar a parte visível de um site estático é bem diferente de copiar um produto.
Dá para ter o Spotify só com o aplicativo?
Não, e esse é o raciocínio que derruba o "clona tudo" (é uma análise lógica, não uma afirmação das fontes). O que faz o Spotify ser o Spotify não está no aplicativo instalado: o catálogo licenciado com gravadoras, a recomendação, as contas, os pagamentos, o DRM e a infraestrutura de streaming ficam nos servidores da empresa.
A engenharia reversa do cliente mostra, no máximo, como o app pede as coisas ao servidor, não o que o servidor faz com o pedido. O mesmo vale para Netflix, Uber, iFood e qualquer serviço desse tipo: o app é a vitrine, o produto está do outro lado.
O que o REA encontra é sempre a verdade?
Nem sempre, e quem avisa são os próprios guias do REA. No guia de JavaScript e Electron, o caminho de chamadas é deduzido do código: só uma captura em execução confirma o que de fato roda, e nomes de canal calculados em tempo de execução podem ficar sem resolução.
No guia de navegador, a captura cobre só a janela de observação, então o que aconteceu antes de você começar a gravar fica de fora. Nos relatos do Hacker News há usos reais com IA, como um usuário que corrigiu dois bugs da Área de Trabalho Remota do Windows e outro que descompilou jogos de DOS, mas os próprios comentaristas ressaltam que o resultado precisa de revisão humana.
E as 200 mil estrelas no GitHub?
Os números de estrelas do REA pedem cautela. A página do GitHub mostrava 207,6 mil estrelas e 50,7 mil forks em 13 de outubro de 2026, mas as contagens publicadas em poucos dias variam demais: 9,6 mil em 7 de outubro (num post do Medium), depois 29,9 mil e 86,7 mil em posts de 9 a 11 de outubro.
Um salto desse tamanho em menos de uma semana merece desconfiança, porque estrelas podem ser infladas. Estrela mede atenção, não qualidade nem o que a ferramenta entrega.
Como testar o REA no Claude Code?
Dá para ver a diferença entre "entender um recurso" e "clonar um app" com dois prompts, usando os comandos do README e dos guias oficiais. Faça o teste num app seu ou open source, nunca num app de terceiros sem autorização.
- Confira a versão do Node.js com
node --version(22.19+, 24.11+ ou 26+). - Rode o setup e escolha o Claude Code:
npx rea-agents@latest setup
- Aprove o plano e reinicie o Claude Code.
- Rode a demo oficial, com o prompt do site traduzido: "Use o REA para inspecionar a Calculadora do Windows. Por que 200 + 10% dá 220?". Segundo o site, o REA acerta a explicação.
- Agora peça algo do tamanho que os gurus prometem: "Use o REA para clonar este app inteiro com backend e dados."
Pelo que o projeto declara, a resposta esperada no passo 5 é uma investigação parcial, com lacunas listadas, e não um produto funcionando. Esse é o comportamento descrito na documentação, não um resultado gravado: vale você rodar e comparar.
Se você ainda não usa agentes no terminal, a Formação Claude Code do Zero mostra como configurar o Claude Code, servidores MCP e skills antes de partir para ferramentas como o REA.
Quando usar o REA (e quando não usar)?
Use o REA para entender, com evidência, como um recurso específico funciona em um software que você possui ou tem autorização para examinar. Não use o REA para tentar reproduzir um produto inteiro nem para analisar app de terceiros sem permissão.
Use quando:
- Você precisa explicar como um recurso específico funciona e quer a evidência (função, arquivo, requisição).
- Um bug está numa dependência binária ou num app fechado que você usa e tem permissão para analisar.
- Você precisa de interoperabilidade, ou seja, fazer o seu sistema conversar com um software fechado.
- O contexto é CTF, análise de malware ou preservação de jogos antigos.
- Você quer depurar o seu próprio app compilado.
Evite quando:
- O objetivo é clonar um serviço que depende de servidor, catálogo e licenças, como Spotify ou Netflix: o produto não está no app.
- O software é de terceiros e você não tem autorização. O aviso legal do REA limita o uso a "pesquisa legal, educação, interoperabilidade, preservação de software" e à "análise de software que você possui ou tem autorização para examinar".
- O código analisado é sigiloso: a análise roda local, mas o que o agente lê vai para o provedor do modelo.
- Você não pode revisar o resultado: deduções sem confirmação em execução podem estar erradas.
O que a comunidade diz sobre o risco jurídico?
No Hacker News, o usuário echelon, cuja empresa faz clones de apps conhecidos, disse que os clones dela são feitos em "sala limpa", sem olhar o código do original, e que "usar o REA em algo tão visível quanto o que fazemos provavelmente resultaria em processos".
Usar o REA em algo tão visível quanto o que fazemos provavelmente resultaria em processos.
Outro usuário, lifeisloving, chamou a clonagem com LLM de "lavagem de propriedade intelectual". E jonhohle, deixando claro que não é advogado, argumentou que o uso justo em engenharia reversa depende de trabalho transformador e criativo, e que uma conversão mecânica feita por IA pode não se enquadrar.
Conclusão: o que fazer com o REA?
O REA faz engenharia reversa de verdade: descompila, mapeia chamadas e explica como um recurso funciona, sempre com a evidência e as lacunas listadas. O que ele não faz é clonar qualquer app, e quem diz isso é o próprio projeto, que fala em escrever um recurso parecido e limita o uso a software seu ou autorizado. O próximo passo é instalar o REA no Claude Code, rodar a demo da calculadora e usar a ferramenta em um bug ou integração real de um projeto seu.
Para acompanhar outras ferramentas de IA para programadores, veja os posts de Inteligência Artificial do blog.
Fontes e referências
- morluto/rea: repositório oficial do REA (GitHub)
- Documentação do CLI do REA (GitHub)
- REA: site oficial e demos (rea.tools)
- Guia de navegador do REA (rea.tools)
- Guia de JavaScript e Electron do REA (rea.tools)
- Discussão do lançamento do REA (Hacker News)
- Matthew Berman e a engenharia reversa com IA do REA (RuntimeWire)
- Model Context Protocol (modelcontextprotocol.io)
- Visão geral do Claude Code (Anthropic)
Perguntas frequentes
01O REA é gratuito?
O REA é open source, com licença MIT, e a instalação pelo comando npx rea-agents@latest setup não tem custo. Mas a análise de binários nativos depende de um descompilador: o Ghidra é gratuito, enquanto Hopper, IDA e JEB são pagos e não vêm junto com o REA. Além disso, o agente usado com o REA, como o Claude Code, consome a sua assinatura ou os seus créditos do provedor do modelo.
02É legal usar o REA para analisar o app de outra empresa?
O aviso legal do REA limita o uso a pesquisa legal, educação, interoperabilidade, preservação de software e análise de software que você possui ou tem autorização para examinar. Usar o REA em app de terceiros sem autorização pode violar termos de uso e direitos autorais. No Hacker News, o dono de uma empresa que faz clones de apps disse que usar o REA em algo tão visível provavelmente resultaria em processos.
03O REA recupera o código-fonte original de um programa?
Não. Segundo a RuntimeWire, o REA não promete recuperar o código-fonte original nem clonar apps automaticamente. O REA descompila, lista funções, strings e chamadas e explica o comportamento de um recurso com evidência. A partir dessa explicação, o agente pode escrever um recurso parecido, que é código novo, não o código original do programa analisado.
04O REA envia meu código para a nuvem?
A análise do REA roda na sua máquina, mas tudo o que o agente lê durante a investigação vai para o provedor do modelo que você está usando, como a Anthropic no caso do Claude Code. Funções descompiladas, strings, requisições capturadas e trechos de código entram no contexto do modelo. Leve isso em conta antes de analisar software com dados sensíveis ou sob contrato de confidencialidade.
05Quais agentes de código funcionam com o REA?
O REA funciona como servidor MCP e como skill, então conecta agentes de código como Claude Code, Codex e Cursor, entre outros. O comando npx rea-agents@latest setup pergunta qual agente você usa, registra o servidor MCP nele e instala as instruções de trabalho. Também existe a instalação só da skill, pelo skills.sh, para quem não quer o servidor MCP.
06Qual versão do Node.js o REA precisa?
Segundo o README e os guias oficiais do REA, o setup exige Node.js 22.19 ou mais novo na linha 22, 24.11 ou mais novo na linha 24, ou Node.js 26 em diante. Com uma versão anterior, o comando npx rea-agents@latest setup não funciona. Confira a sua versão com node --version antes de instalar o REA.
Leia também
NovidadeInteligência Artificial
Claude Haiku fica até 90% mais barato
Claude Haiku 5.5 é o modelo pequeno da Anthropic lançado em 7 de outubro de 2026. Até 100 mil tokens, custa US$ 0,10 por milhão de tokens de entrada e US$ 0,50 de saída, até 90% menos que o Haiku 4.5, e traz controle de esforço e um tokenizador que gera cerca de 30% mais tokens.
6 min de leitura
Guia completoInteligência Artificial
OpenAI coloca marca d’água nos textos gerados pelo ChatGPT
textGrain é a marca d'água invisível da OpenAI para texto gerado por IA, anunciada em 5 de outubro de 2026. Ela embute um sinal estatístico nas palavras escolhidas pelo modelo, liga por padrão no ChatGPT e no Codex para usuários da União Europeia e é opcional na API, em resposta ao Artigo 50 do AI Act.
9 min de leitura
Guia completoInteligência Artificial
Como criar sistemas completos com Claude Code do zero
Criar sistemas completos com Claude Code é descrever o projeto em português e deixar o agente da Anthropic planejar, programar e testar, com você revisando cada etapa. A Formação Claude Code do Zero, da FullStack Academy, ensina esse método em 14 módulos, do primeiro comando ao deploy de um sistema para restaurantes.
10 min de leitura